Bảo mật WordPress là yếu tố không thể bỏ qua nếu bạn đang sở hữu một website bán hàng, blog hay website doanh nghiệp. Chỉ một lỗ hổng nhỏ cũng có thể khiến website bị tấn công, mất dữ liệu hoặc ảnh hưởng đến uy tín thương hiệu. Tin vui là bạn hoàn toàn có thể giảm thiểu rủi ro bằng những biện pháp đơn giản nhưng hiệu quả. Trong bài viết này, Tiến Duy IT sẽ chia sẻ 8 bước giúp bảo vệ website WordPress trước các mối đe dọa phổ biến hiện nay.
Bảo mật WordPress: Vì sao website dễ bị hacker tấn công?
Không phải WordPress kém an toàn, mà phần lớn các cuộc tấn công đến từ việc người dùng chưa cấu hình bảo mật đúng cách. Những nguyên nhân thường gặp gồm:
- Mật khẩu yếu hoặc dễ đoán.
- Plugin, theme đã cũ.
- Hosting bảo mật kém.
- Không sao lưu dữ liệu định kỳ.
- Cài plugin từ nguồn không uy tín.
Việc hiểu rõ các nguyên nhân sẽ giúp bạn chủ động hơn trong quá trình bảo mật WordPress và hạn chế tối đa các rủi ro.
8 bước bảo mật WordPress hiệu quả
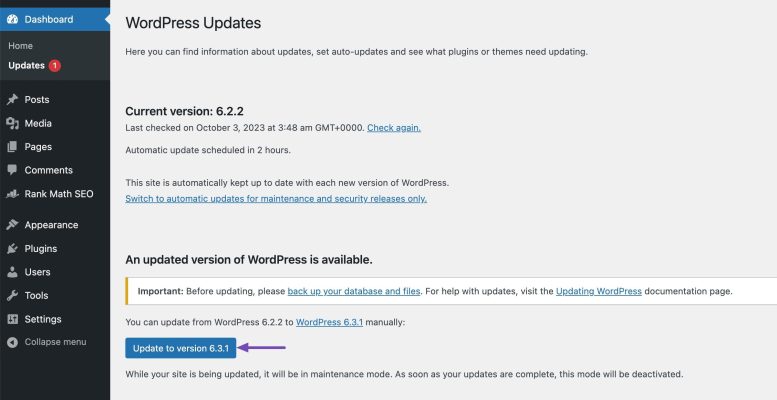
1. Luôn cập nhật WordPress, theme và plugin
Các bản cập nhật không chỉ bổ sung tính năng mà còn vá những lỗ hổng bảo mật. Hãy thường xuyên cập nhật WordPress, theme và plugin lên phiên bản mới nhất để giảm nguy cơ bị khai thác.
2. Sử dụng mật khẩu mạnh và xác thực hai lớp
Hãy đặt mật khẩu dài, kết hợp chữ hoa, chữ thường, số và ký tự đặc biệt. Đồng thời, kích hoạt xác thực hai yếu tố (2FA) để tăng thêm một lớp bảo vệ cho tài khoản quản trị.
3. Chỉ cài plugin và theme từ nguồn uy tín
Không nên tải plugin hoặc theme “nulled” miễn phí trên các website không rõ nguồn gốc vì chúng có thể chứa mã độc. Hãy ưu tiên kho WordPress chính thức hoặc nhà phát triển uy tín.
4. Sao lưu dữ liệu định kỳ
Backup là “phao cứu sinh” nếu website gặp sự cố. Bạn nên thiết lập sao lưu tự động hằng ngày hoặc hằng tuần và lưu bản sao trên dịch vụ lưu trữ đám mây.
5. Cài plugin bảo mật WordPress
Các plugin như Wordfence, Solid Security (iThemes Security) hoặc Sucuri giúp phát hiện mã độc, chặn tấn công brute force và giám sát hoạt động bất thường trên website.
6. Giới hạn số lần đăng nhập
Giới hạn số lần nhập sai mật khẩu sẽ giúp ngăn chặn các cuộc tấn công dò mật khẩu tự động (Brute Force Attack), một trong những hình thức tấn công phổ biến nhất.
7. Sử dụng SSL và HTTPS
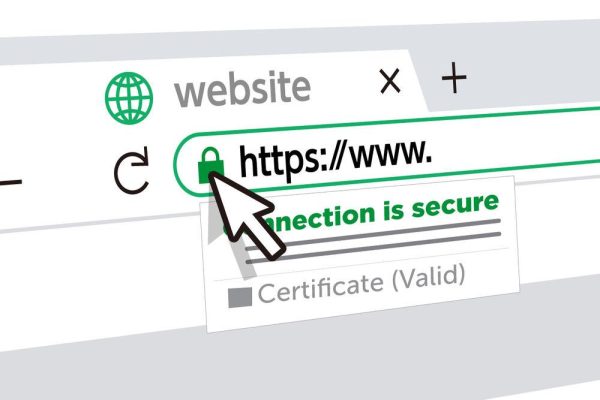
SSL giúp mã hóa dữ liệu giữa người dùng và website, bảo vệ thông tin đăng nhập cũng như tăng độ tin cậy với khách truy cập. Đây cũng là yếu tố được Google khuyến khích.
8. Chọn hosting bảo mật tốt
Một nhà cung cấp hosting uy tín sẽ có tường lửa (Firewall), chống DDoS, quét mã độc và sao lưu tự động, góp phần tăng cường bảo mật WordPress ngay từ nền tảng.
Bảo mật WordPress và lợi ích đối với website
Đầu tư vào bảo mật WordPress không chỉ giúp tránh bị hacker tấn công mà còn mang lại nhiều lợi ích lâu dài:
- Bảo vệ dữ liệu khách hàng.
- Giảm nguy cơ website bị chèn mã độc.
- Duy trì thứ hạng SEO trên Google.
- Tăng uy tín và sự tin tưởng của người dùng.
- Hạn chế thời gian gián đoạn hoạt động.
Kết luận
Thực hiện đầy đủ các bước bảo mật WordPress sẽ giúp website hoạt động ổn định, bảo vệ dữ liệu quan trọng và hạn chế tối đa nguy cơ bị tấn công. Chỉ cần duy trì thói quen cập nhật, sao lưu và sử dụng các công cụ bảo mật phù hợp, bạn sẽ yên tâm hơn trong quá trình vận hành website.
Nếu bạn đang cần thiết kế hoặc nâng cấp website WordPress chuẩn SEO và đảm bảo an toàn ngay từ đầu, Tiến Duy IT là đơn vị chuyên thiết kế website WordPress tại TP.HCM với phong cách trẻ trung, thực chiến. Truy cập tienduyit.com để được tư vấn giải pháp phù hợp cho doanh nghiệp của bạn.